【CONNECT 2020】用區塊鏈管理病歷:把醫療紀錄所有權還給病人
 TO 精選觀點

【我們為什麼挑選這篇文章】不知道各位是否知道,各醫院的病歷其實並非完全共通的,如果你想去不同的醫院看診,你得親自到各醫院去申請病歷影本,而且還要繳交手續費。但是病歷的所有權到底是醫院醫生,還是病人呢?本文作者重新探討了有關於病歷所有權的相關議題,並且探討如果使用去中心化的區塊鏈管理病歷,會有什麼優缺點。大家怎麼想的呢?(責任編輯:林厚勳)
嗨,早安!
區塊鏈最經典的用途是在一個不受信任的體系上,把人做的事情用公開的程式碼來確保執行。例如政局混亂地區的銀行較不受信任,所以用比特幣區塊鏈來確保每一筆交易都會發生。
今天寫完這篇文章,只覺得台灣醫療其實滿值得信賴的,至少目前沒聽過什麼新聞是濫用病人的資料做不法的事。這也讓區塊鏈只能就改善現有的小不方便著手,而一般人不真的能感受到其必要性、急迫性。
所以,今天的內容是討論病歷放上區塊鏈之後,病歷所有權是你的還是醫院的,以及在台灣你真的會想要擁有病歷的所有權嗎。
不用印章,用區塊鏈
上週五在台北有一場 「健康醫療區塊鏈論壇」,會議中臺北醫學大學附設醫院、數金科技公司共同發表「phrOS 健康醫療區塊鏈平台」。根據 iThome 報導 :
強調「以病人為中心」,將病歷歸還到個人手中,北醫附設醫院和區塊鏈新創 DTCO,合作發表 phrOS 健康醫療區塊鏈平臺,未來病患可以直接開立個人健康資訊帳戶,匯入所有健康報告,更可以延伸到醫療保險理賠上。此外也宣布成立「健康醫療區塊鏈聯盟」,目標是串起全臺醫療院所的病歷庫,發揮分散式帳本潛能。
這很有趣,全球醫療產業的現況是每個人的病歷散落在各地,例如萬芳醫院和台大醫院分別持有我一部分的醫療紀錄,但他們彼此並不會主動同步更新我的最新病歷到統一的資料庫內。因此不同醫院很可能在彼此不知情的情況下,對我做重複的檢查。
在台灣健保體系下,有很多項目都是健保給付,因此我們對重複檢查比較沒有感覺。但是在國外,如果多做一次檢查就得花費數百或數千元,我們就會考慮如何避免重複花費。要避免重複檢查,我就得親自到原醫院申請紙本病歷攜出,或是請醫院透過病歷交換中心來交換彼此資訊,台大醫院才會看到我在萬芳醫院的就醫病歷。
phrOS 健康醫療區塊鏈平台就是想解決跨機構資訊不互通的問題,病歷不再是由醫院或機構各自保管,而是放到一個專責保管病人資料的非公開區塊鏈上,而區塊鏈允許醫療院所寫入病歷、健檢資料,或是穿戴式裝置寫入健康數據。
從病人申請保險理賠的角度來說,因為保險公司知道區塊鏈上的病歷、健檢資料是只有特定機構才有寫入權限,而健康數據則是參考用。因此保險公司只要獲得病人授權查閱區塊鏈上的資料,病人就可以不需要花數百元申請診斷證明、用印,來向保險公司證明資料不是偽造。
但其實 多數人生活上並不常用到跨機構申請保險理賠的服務,所以我才會說目前醫療機構是否使用區塊鏈,對個人的價值不大。 反而,我認為醫療區塊鏈對保險公司的誘因更大,因為以後就不需要耗費人力檢查醫院證明的真偽,而只要跟病人取得區塊鏈資料的授權即可。
另一方面,從個人資料保護的角度來看,授權取用病歷的鑰匙握在每一位病人手上。因此,無論是醫院要做學術研究、保險公司要申請理賠或政府統計需要調用資料,未來可能都得經過病人手上的那把鑰匙才能從區塊鏈上取用資料。但這只是技術上可以這麼做,詳細如何運作還是得看 phrOS 實際上線的功能而定。
誰擁有你的病歷
你認為老王今天去萬芳醫院掛號看病,老王的病歷應該屬於萬芳醫院的、老王自己的還是共同擁有呢?週末我拿這個問題問了幾個朋友,大家答案都不太一樣, 因此拿來問問你 。
病歷最早是用紙本的方式保存,但是病人每次看病之後都要把紙本帶走,下次看病時再帶來實在太不方便。所以醫療院所就承擔了 「保管」 病歷的責任。如果醫療院所只是負責保管,現在區塊鏈就可以是一個比醫院集中式存放更安全、更中立的保管地。
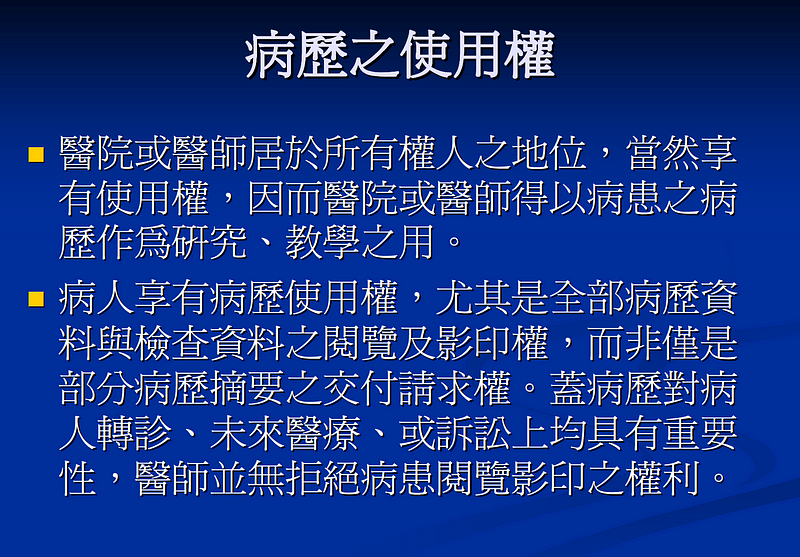
但根據醫療法專家陳聰富教授 2011 年的投影片,他 認為 病歷的所有權是醫院或醫師的,而病人則是只有使用權。這就和上述的保管意思不太一樣,也和區塊鏈把病歷的所有權交還給病人,是互相衝突的概念。
然而,目前看起來北醫對病歷所有權的立場,更像是共同擁有或屬於病人。根據 聯合報報導 :
過去民眾的病歷,無論是否是電子病歷,都僅在單一一家醫院內流通,若是患者想要轉至其他醫院,還得自行申請病歷,拿到另外一家醫院去給醫師審視,陳瑞杰表示,病歷本來就是屬於患者自己的,不應該再讓患者自己花一筆錢,甚至需要拜託醫院提供病歷才能拿到。
我認為北醫的立場,揭示未來病歷保管單位從各醫療院所轉向區塊鏈時,「病歷所有權和使用權的劃分」應該有重新討論的空間,而不是單純按照過去的慣例。
自己的病歷自己管,適合你嗎?
目前多數人從來沒有接過醫院撥來的電話,詢問是否可以使用自己的病歷作什麼用途。因為現在醫護人員只要登入系統後,就可以看到病人的就醫和病歷紀錄,也不需要特別告知病人的資料可能被用來做什麼研究或撰寫報告。
但現在看起來好像也沒什麼不妥。
反而,如果未來資料調用的許可權回歸到病人手上,病人反而需要額外花時間授權每一次的使用,對病人和醫學研究來說或許都不完全是一件好事。
換句話說,區塊鏈把資料的授權資格交還給病人,但是你是否真的想要完整的所有權,我認為值得思考。
──
歡迎訂閱 BlockTrend 區塊勢 ?
如果你喜歡我這篇寫的內容且希望定期收到更新通知,確保自己每週都更認識區塊鏈一點,歡迎你在下方填寫 Email 免費訂閱 BlockTrend 區塊勢:
https://upscri.be/9873cb/
(本文經作者 許明恩 授權轉載,並同意 TechOrange 編寫導讀與修訂標題,原文標題為 〈 用區塊鏈管理病歷:把醫療紀錄所有權還給病人 〉。)
延伸閱讀
【CONNECT 2020】直播平台 Uplive 用區塊鏈技術打造新貨幣,要給 Youtuber、創作者更多收入!
究竟比特幣在夯什麼?這 6 本私藏好書,讓你一次搞懂區塊鏈新時代
【CONNECT 2020】用區塊鏈取代國家身分證!芬蘭區塊鏈服務 MONI Card 助上千難民「重獲新生」
究竟比特幣在夯什麼?這 6 本私藏好書,讓你一次搞懂區塊鏈新時代
【CONNECT 2020】用區塊鏈取代國家身分證!芬蘭區塊鏈服務 MONI Card 助上千難民「重獲新生」
留言
張貼留言